
Neue Commvault-Discover-to-Recover-Funktionen für mehr Datensicherheit sowie Threat Hunting in Microsoft 365. Resilienz und Kontinuität des IT-Betriebs weiter stärken…
Hintergrund
Microsoft 365 als Cloud-Plattform- und Kollaborationslösung mit weltweit mehr als 450 Millionen Lizenzen ist ein wichtiger Ort für die Verfügbarkeit von Daten und Abläufen und damit natürlich ein attraktives Ziel für Angreifer.
Cyberkriminelle nehmen häufig E-Mails, Anhänge und geteilte Dateien innerhalb der SaaS-Anwendung ins Visier. Commvault erweitert dazu nun sein Angebot für Datensicherheit / Datensicherung durch Threat Hunting sowie das Identifizieren sauberer Sicherungen von E-Mails, zugehörigen Anhänge und geteilter Daten.
Ankündigungsübersicht
Neue Commvault-Discover-to-Recover-Funktionen für Datensicherheit und Threat Hunting in Microsoft 365 mit „Threat Scan“ und „Data Posture 360“ (Stand: 19. Okt. 2026). Die jetzt vorgestellten Funktionalitäten zur Resilienz sollen verborgene Risiken in den Backups der Cloud-Plattform finden.
Die Neuerungen helfen laut Anbieter beim Bestimmen vertrauenswürdiger Wiederherstellungspunkte und können das Risiko einer erneuten Infektion senken. Ziel ist es, Microsoft 365-Kunden dabei zu unterstützen, ihre Datenresilienz zu stärken. Im Detail (Quelle, Anbieter):
„Aufspüren sensibler Daten: Mit „Commvault Data Posture 360“ (ehemals „Risk Analysis“) sollen IT-Verantwortliche ermitteln können, wo sensible Daten – etwa personenbezogene Informationen oder geistiges Eigentum – innerhalb von Microsoft 365 gespeichert sind. Zudem macht die Funktion Expositionsrisiken sichtbar und hilft so, Gegenmaßnahmen zu priorisieren.
Aufdecken verborgener Gefahren: „Commvault Threat Scan“ ermöglicht das Aufspüren von Malware und Ransomware, Verschlüsselungsaktivitäten, Datenanomalien sowie anderer Anzeichen für Sicherheitsverletzungen (Indicators of Compromise) innerhalb geschützter Exchange-, OneDrive-, SharePoint- und Teams-Daten.
Identifizieren sicherer Wiederherstellungspunkte: Aufgrund der Bedrohungssignale lassen sich kompromittierte Inhalte isolieren und saubere, vertrauenswürdige Wiederherstellungspunkte finden. Dies stellt sicher, dass die IT nur einwandfreie Daten wiederherstellt, senkt das Risiko einer erneuten Infektion und beschleunigt die Recovery von Microsoft-365-Daten.
Erweiterte Bedrohungserkennung: Durch die Anwendung aktueller Threat-Intelligence-Informationen auf historische Backups in unveränderbaren Speichern (Immutable Storage) lassen sich Gefahren erkennen, die zum Zeitpunkt der ursprünglichen Datensicherung möglicherweise noch unbekannt oder unentdeckt waren.“
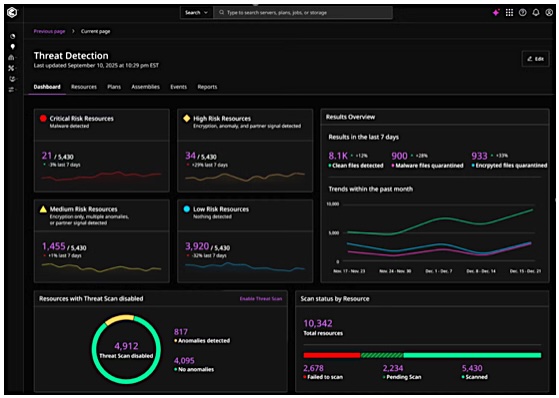
Abb.: Threat Detection in MS365 (Bildquelle: Microsoft).
„Threat Scan“ und „Data Posture 360“ für Microsoft 365 werden laut Anbieter in den kommenden Wochen als „Early Access“-Version bereitgestellt; die allgemeine Verfügbarkeit ist danach für Anfang 2027 geplant.
Beide Funktionen sollen als kostenpflichtige Zusatzoptionen für „Commvault Backup & Recovery für Microsoft 365“ angeboten werden; Kunden können die Funktionen jeweils unabhängig voneinander erwerben.
Weitere Informationen dazu finden Sie auch beim Anbieter direkt im Rahmen der it-sa 2026 in Nürnberg, Halle 6, Stand 6-125.
Querverweis:
Unser Beitrag > Wie KI die Cloud-Strategien deutscher Unternehmen verändert
Unser Beitrag > Saubere Restore-Daten nach Cyberattacken: Commvault Threat Scan Integration mit Google Threat Intelligence
Unser Beitrag > Wie Cloud-Risiken reduzieren und KI-native Resilienz stärken? EPAM kündigt Zusammenarbeit mit Wiz an