
Die Betreiber kritischer Infrastrukturen (KRITIS) stehen laut DCQL vor der Herausforderung, kryptografische Verfahren kontrolliert zu ersetzen, ohne dazu den Geschäftsbetrieb zu unterbrechen; Zeitdruck durch KI...
Hintergrund
Betreiber kritischer Infrastrukturen sollten bei der Umstellung auf Quantensicherheit nicht versuchen, zuerst sämtliche kryptografische Komponenten lückenlos zu inventarisieren und erst danach mit der technischen Migration zu beginnen. Sie müssen vielmehr die für Versorgungssicherheit, Datenvertraulichkeit und Systemintegrität entscheidenden Anwendungen, Schlüssel und Kommunikationsstrecken priorisieren und unverzüglich gegen Quantenangriffe absichern.
Die unternehmensweite Inventarisierung sollte allerdings parallel als kontinuierlicher Prozess weiterlaufen. Dazu rät jedenfalls die Initiative Diplomatic Council Quantum Leap (DCQL). Kommentar Dr. Florian Fröwis (Director Quantum Security): „Ein kryptografisches Inventar ist ein wichtiges Werkzeug, aber kein Selbstzweck. Wenn Unternehmen jahrelang nach der letzten kryptografischen Bibliothek suchen, während besonders schützenswerte Daten bereits abgegriffen werden können, ist die Reihenfolge falsch. Entscheidend ist, die größten Risiken unmittelbar zu reduzieren.“ (1)
Verschlüsselung ist praktisch überall
Die Quanteninitiative des Diplomatic Council weist darauf hin, dass Kryptografie in KRITIS-Organisationen nicht auf ein zentrales Verschlüsselungssystem begrenzt ist: „Sie steckt in Routern, Switches, Firewalls, VPN-Gateways, WLAN-Controllern und Mobilfunkkomponenten ebenso wie in Servern, Arbeitsplatzrechnern, Mobilgeräten, Hardware-Sicherheitsmodulen und Smartcards.“
In der Finanzwirtschaft z.B. kommen Geldautomaten, Kartenleser, Zahlungsterminals und spezialisierte Zahlungsverkehrssysteme hinzu. Verschlüsselungsverfahren finden sich außerdem in Datenbanken, Speichersystemen, Cloud-Diensten, E-Mail- und Dateiübertragungssystemen, Identitätsdiensten und Firmware. In industriellen Umgebungen sind auch Steuerungen, Sensoren, Fernwartungszugänge, Leitstellen, Videoüberwachung, Zutrittskontrolle und Gebäudetechnik betroffen.
Ein einziges Gerät kann zudem mehrere kryptografische Funktionen enthalten. Ein Router verwendet beispielsweise Schlüssel und Zertifikate für seine Administration, für VPN-Verbindungen, für die Authentisierung anderer Netzwerkkomponenten, für verschlüsselte Protokolle, zur Signaturprüfung von Firmware-Updates und für die abgesicherte Übertragung von Protokolldaten.
Finanzsektor mit starker Abhängigkeit von Drittanbietern
Allein auf dem Finanzsektor ist laut Harald A. Summa, Chairman der Initiative Diplomatic Council Quantum Leap die (Zitat) "Abhängigkeit von Drittanbietern sehr groß“. Eine aktuelle Erhebung der europäischen Aufsichtsbehörden,hat dazu rund 15.000 IT-Drittanbieter identifiziert, die Finanzunternehmen in der Europäischen Union direkt bedienen. Die BaFin weist ergänzend darauf hin, dass in Deutschland wenige IT-Dienstleister große Teile des Finanzsektors versorgen und ein Anbieterwechsel bei Cloud- oder Zahlungsverkehrsdiensten langwierig wäre.
Im Risk Assessment Report der Europäischen Bankenaufsichtsbehörde vom Juni 2026 bezeichneten demnach rund 80 Prozent der befragten Banken Abhängigkeiten von IT-Dienstleistern außerhalb der EU beziehungsweise des Europäischen Wirtschaftsraums als Herausforderung; bei Abhängigkeiten von Zahlungslösungen waren es rund 60 Prozent. Dazu F. Fröwis: „Deshalb gehört in jeden neuen Beschaffungsvertrag eine belastbare Roadmap für Post-Quanten-Kryptografie, offene Schnittstellen für das Schlüsselmanagement, eine definierte Updatefrist und eine überprüfbare Aussage zur Kryptoagilität.“
Was Kryptoagilität impliziert
Kryptoagilität bezeichnet die Fähigkeit, kryptografische Verfahren kontrolliert zu ersetzen, ohne den Geschäftsbetrieb zu unterbrechen. Nach der Definition des NIST umfasst sie Protokolle, Anwendungen, Software, Hardware, Firmware und Infrastrukturen. Ein Algorithmuswechsel an nur einer Stelle genügt daher nicht.
Wenn eine Bankverbindung beispielsweise künftig ML-KEM (Module-Lattice-Based Key-Encapsulation Mechanism) anstelle eines herkömmlichen RSA- oder Elliptic-Curve-Schlüsselaustauschs verwendet, müssen beide Kommunikationspartner sowie gegebenenfalls Router, VPN-Gateways, Load-Balancer, Zertifikatsdienste, Hardware-Sicherheitsmodule, Überwachungssysteme und Anwendungen die neuen Schlüssel- und Nachrichtenformate verarbeiten können.
Kryptoagilität erfordert, dass Algorithmen nicht dauerhaft im Anwendungscode verankert sind, Geräte mehrere freigegebene Verfahren unterstützen und Schlüssel sowie Zertifikate möglichst zentral und automatisiert ausgetauscht werden können.
Während der Übergangszeit können hybride Verfahren klassische und postquantenresistente Mechanismen verbinden. Protokolle, Anwendungen und Sicherheitskomponenten müssen außerdem die größeren Schlüssel, Signaturen und Nachrichten der Post-Quanten-Kryptografie verarbeiten.
Hersteller müssen Aktualisierungen über die Nutzungsdauer eines Produkts bereitstellen, während Betreiber die Abhängigkeiten zwischen Komponenten dokumentieren und einen Algorithmuswechsel vor dem Produktiveinsatz erproben.
Sollte ein heute standardisiertes Verfahren später durch neue Erkenntnisse geschwächt werden oder ein anderer Standard technische Vorteile bieten, muss der nächste Wechsel ohne ein erneutes mehrjähriges Sonderprojekt möglich sein.
Priorisierung verkürzt das offene Zeitfenster
Eine vollständige Inventarisierung bleibt langfristig erforderlich, darf aber nicht als abgeschlossene Vorstufe jeder technischen Schutzmaßnahme behandelt werden. Zuerst müssen diejenigen Systeme ermittelt werden, deren Ausfall oder Kompromittierung besonders große Folgen hätte. Dazu gehören zentrale Vertrauensanker, Root-Zertifikate, Signaturschlüssel für Softwareupdates, Identitätsdienste, Rechenzentrumsverbindungen, Backup-Strecken, Leitstellennetze und Kommunikationswege mit langlebigen vertraulichen Daten.
Gleichzeitig wächst das unternehmensweite Inventar durch automatisierte Erkennung, Herstellerangaben, Beschaffungsdaten und die Dokumentation laufender Projekte weiter. So wird es von einem jahrelangen Erfassungsprojekt zu einem permanenten Steuerungsinstrument.
Für die priorisierte Migration spricht insbesondere das Risiko „Harvest now, decrypt later“. Angreifer können verschlüsselte Daten bereits heute kopieren und speichern, um sie später mit einem Quantencomputer zu entschlüsseln. Betroffen sind vor allem Informationen, die über viele Jahre vertraulich bleiben müssen, etwa Forschungs- und Gesundheitsdaten, Sicherheitskonzepte, technische Baupläne, staatliche Kommunikation und langfristige Geschäftsgeheimnisse.
Bei Banken betrifft dies vor allem langfristig schutzbedürftige Kunden-, Konto-, Kredit-, Vermögens- und Transaktionsdaten sowie Zahlungsverkehrsinformationen, Risikoanalysen, Geldwäscheverdachtsmeldungen, Vertragsunterlagen, Geschäftsgeheimnisse und interne Sicherheitskonzepte.
NIST weist darauf hin, dass die vollständige Einführung neuer kryptografischer Verfahren erfahrungsgemäß zehn bis zwanzig Jahre dauern kann. Gerade deshalb sollte die Umstellung auf die seit 2024 verfügbaren Standards ML-KEM sowie ML-DSA (Module-Lattice-Based Digital Signature Algorithm) und SLH-DSA (Stateless Hash-Based Digital Signature Algorithm) für digitale Signaturen so rasch wie möglich beginnen.
Zeitdruck durch Künstliche Intelligenz
Zusätzlicher Zeitdruck entsteht durch Künstliche Intelligenz, die zusehends von Cyberkriminellen genutzt wird, um Schwachstellen in den IT-Systemen von Unternehmen aufzudecken. Das deutsche Bundesamt für Sicherheit in der Informationstechnik (BSI) stellt fest, dass generative KI schon heute den Umfang und die Qualität von Social Engineering steigert und Angreifer bei Aufklärung, Datenanalyse, Codegenerierung und Malwareentwicklung unterstützt.
Die zunehmende Automatisierung der Angriffe erhöht die Wahrscheinlichkeit, dass heute Datenbestände entwendet werden, die zu einem späteren Zeitpunkt mittels Quantencomputern zu entschlüsseln sind.
QKD ist für Quantensicherheit unerlässlich
Post-Quanten-Kryptografie (PQC) bildet die Grundlage für die breite Umstellung von Anwendungen, Geräten und Kommunikationsprotokollen. Aber da PQC letztlich bloß auf mathematischen Annahmen beruht, lässt sich eine dauerhafte Sicherheit nicht garantieren. Aus Sicht von DCQL muss daher diese mathematische Sicherheitsebene bei besonders kritischen Kommunikationsstrecken durch Quantum Key Distribution (QKD) ergänzt werden. Dazu gehören beispielsweise die Verbindungen zwischen den Bankzentralen und ihren Rechenzentren, aber auch Übertragungswege zwischen Leitstellen und kritischen Anlagen.
Erst das Zusammenspiel beider Technologien schafft eine mehrschichtige Architektur, die voneinander unabhängige Sicherheitsprinzipien verbindet.
QKD nutzt quantenphysikalische Zustände zur Schlüsselverteilung. Da jeder Messvorgang diese Zustände beeinflusst, können die Kommunikationspartner jeden Abhörversuch während der Übertragung sofort erkennen.
Die Absicherung beruht damit unmittelbar auf Gesetzmäßigkeiten der Quantenphysik. Für KRITIS-Betreiber ist diese technologische Diversität besonders wichtig: PQC bringt Quantensicherheit in Anwendungen, Identitäten, Protokolle und digitale Signaturen, während QKD die Schlüsselversorgung ausgewählter Verbindungen stärkt.
PQC oder QKD?
„PQC ermöglicht laut Fröwis die breite Migration in Anwendungen und Protokollen. QKD erweitert diese Architektur um eine physikalisch abgesicherte Schlüsselverteilung. Für besonders kritische Verbindungen etwa im Bankensektor ist QKD daher ein unerlässlicher Bestandteil einer umfassenden Quantum-Safe-Strategie.
QKD unterstützt zugleich die Kryptoagilität: Wird die Verteilung symmetrischer Schlüssel als eigenständige Sicherheitsebene organisiert, lässt sich die Kommunikationsinfrastruktur stärker von einzelnen asymmetrischen Verfahren und ihren Lebenszyklen entkoppeln. Schlüssel können kontrolliert erzeugt, regelmäßig erneuert und den angeschlossenen Verschlüsselungssystemen zur Verfügung gestellt werden. Dadurch entsteht eine Architektur, in der mathematische Algorithmen und physikalische Schlüsselverteilung gemeinsam für langfristige Resilienz sorgen.
Fazit
„KRITIS-Unternehmen sollten ihre wichtigsten Systeme zügig auf standardisierte Post-Quanten-Verfahren und Kryptoagilität vorbereiten und parallel festlegen, welche besonders kritischen Verbindungen zusätzlich durch QKD abgesichert werden.“
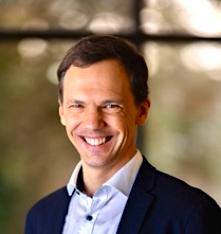
Im Bild: Dr. Florian Fröwis, Director Quantum Security, Diplomatic Council Quantum Leap (DCQL). Bildquelle: ID Quantique.
Anmerkung zum DCQL: Das Diplomatic Council Quantum Leap ist nach vorliegenden Angaben die Kompetenzplattform des Diplomatic Council für Quantentechnologien und Quantensicherheit. "Sie bringt Fachleute aus Wirtschaft, Wissenschaft und Politik zusammen, um den Wissenstransfer zu fördern und Unternehmen sowie öffentliche Institutionen auf dem Weg in das Quantenzeitalter zu unterstützen."
Querverweis:
Unser Beitrag > Quantengestützte Cyberangriffe durch den Umstieg auf quantensichere Algorithmen abwehren
Unser Beitrag > Sicherheitsanforderungen von Quantum Neural Networks (QNN)
Unser Beitrag > Informationslücken erschweren die Bekämpfung von Cyberangriffen in der EU
Unser Beitrag > Sichere IT-Systeme für Industrie und kritische Infrastruktur: Fraunhofer AISEC tritt seL4 Foundation bei