
Die Wiederherstellung aus Backups muss immer im Zusammenhang mit sauberen unveränderten Dateien gesehen werden. Datensicherheit beginnt deshalb auch direkt auf der Speicherebene...
Zum Hintergrund dieses Blogpost
Neben klassischen Backup-Restore-Verfahren sind Unternehmen vermehrt gefordert, potentielle Angriffe nicht reaktiv, sondern pro-aktiv durch Maßnahmen wie Zero-Trust, KI-basierte real-time Erkennungssysteme im Storage, aber auch über Verfahren zur Netzwerksegmentierung und weitere Maßnahmen beherrschbarer zu machen. Der Grund: Hacker nehmen immer häufiger Unternehmens-Backups sowie Snapshots ins Visier und-/oder verschlüsseln Daten. Manipulationsanfällig sind oft Wiederherstellungspunkte und natürlich Zugangsdaten.
Bei Cyberstorage geht es darum, den Datenschutz direkt auf der Speicherebene zu verankern, um Angriffe wie Ransomware & Co. bzw. Datenexfiltrationen aktiv abzuwehren, statt sich primär auf (reaktive) Backups zu verlassen. Stichwort: aktive Speichersicherheit.
Gartner z.B. äußert sich in seinem Market Guide for Cyberstorage (2/2026, Vishesh Divya) dazu wie folgt: „Eine auf Backups basierende Erkennung ist von Natur aus reaktiv, da sie auf Daten angewendet wird, nachdem diese bereits kopiert wurden. Die aktive Erkennung sowohl auf dem Primär- als auch auf dem Sekundärspeicher ist unerlässlich, um Bedrohungen schon im Entstehen zu erkennen…“ (1)
Vertrauen in Daten vor schneller Wiederherstellung - „von Recovery Speed zu Recovery Confidence"
Bislang galten RTO- und RPO-Parameter für die Disaster Recovery- und Business Continuity-Planung als zentral. Die schnelle Wiederherstellung mit bereits infizierten Dateien innerhalb einer kritischen Produktionsumgebung kann jedoch einen erfolgreichen Angriff nur noch schneller verschlimmern. Der Schwerpunkt von Cyberstorage liegt deshalb darin, alle gespeicherten kritischen Daten sauber, komplett sicher und unveränderlich zu halten.
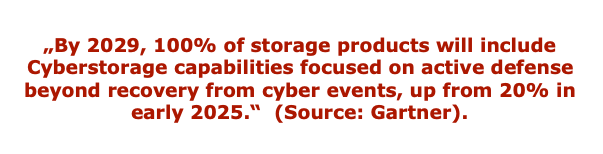
(1) Quelle: Auszug, Gartner, Market Guide for Cyberstorage 2/2026, Vishesh Divya.
Wichtige Cyberstorage-Funktionen laut Analyse (kein Anspruch auf Vollständigkeit):
„Integration in SecOps/SIEM: Der Speicher muss in umfassendere Sicherheitstools integriert werden, um Telemetriedaten auszutauschen.
Unterstützung von Postquantenkryptografie: Asymmetrische Kryptografie ist besonders gefährdet. Stichwort: Post-Quanten-Kryptografie, PQC.
s.a. Querverweis zu unserem Blogpost: https://storageconsortium.de/quantengestuetzte-cyberangriffe-durch-quantensichere-algorithmen-gezielt-abwehren.Unveränderliche Snapshots: Datenkopien können mit „Once-Write-Read-Many“ (WORM-Technologie) nicht verändert, gelöscht oder verschlüsselt werden. Aufbewahrungssperren werden eingerichtet, um sicherzustellen, dass ein einwandfreier Wiederherstellungspunkt vorhanden ist.
Aktive Bedrohungserkennung für Dateien (Anomalieerkennung): Ein Cyberspeicher muss Ransomware-Signaturen proaktiv identifizieren und mithilfe von KI oder maschinellem Lernen das Eingabe-/Ausgabeverhalten (I/O) überwachen können.
Auffälligkeiten auf Blockebene (z.B. Aktivitiäten, die auf Verschlüsselung hinweisen) sowie verdächtige Benutzeraktivitäten oder Dateiänderungen müssen analysiert-/erkannt werden können.
Ende-zu-Ende-Verschlüsselung: Daten sind sowohl im Ruhezustand als auch während der Übertragung zu verschlüsseln, um einen unbefugten Zugriff auf die Daten zu verhindern (auch Teil eines Basisschutzes innerhalb des NIST-Cybersicherheits-Frameworks."
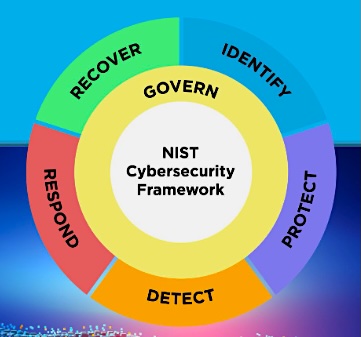
Bildquelle: NIST-Cybersicherheits-Framework > https://www.nist.gov/cyberframework
"Zero-Trust-Zugriffskontrollen (MFA und RBAC): Identitätsmanagement um zu verhindern, dass die Kompromittierung von Anmeldedaten zu einer Sicherheitsverletzung führt. Dazu gehören Multi-Faktor-Authentifizierung (MFA) und granulare rollenbasierte Zugriffskontrolle (RBAC).
Mehrpersonen-Autorisierung (MPA): Erweiterte Kontrollmaßnahmen, bei der kritische Aktionen wie das Löschen von Snapshots oder das Ändern von Aufbewahrungsrichtlinien die Genehmigung durch mehr als einen Administrator erfordern, wodurch verhindert werden soll, dass ein kompromittierter Account in der Lage ist, Backups zu infiltrieren und zu zerstören.
Integration in den Sicherheitsbetrieb (SecOps/SIEM): Speicherlösungen sollten heute nicht mehr isoliert betrieben werden. Erforderlich ist die Integration in umfassendere Sicherheitsplattformen wie SIEM-, SOAR- oder XDR, um Telemetriedaten auszutauschen, Sicherheitsteams zu benachrichtigen und Reaktionen zu koordinieren.
Air-Gap (physisch oder logisch): Während „Isolierung“ eine allgemeine Anforderung ist, variieren die spezifischen „Air-Gap“-Funktionen.
Schnelle Wiederherstellungsfunktionen: Die Lösung muss eine schnelle Wiederherstellung unterstützen, um Ausfallzeiten (RTO) zu minimieren. Dazu gehört die Fähigkeit, die letzte bekannte fehlerfreie Kopie der Daten zu identifizieren, um die Wiederherstellung infizierter Dateien zu vermeiden.
Audit-Protokollierung: Das System muss detaillierte, manipulationssichere Protokolle aller administrativen Aktionen, Datenzugriffe und Konfigurationsänderungen erfassen, um forensische Untersuchungen und die Einhaltung von Vorschriften zu unterstützen.
Funktionen zur Bedrohungssuche, Honeypot-Dateien und weitere Täuschungsmaßnahmen.“
Querverweis:
Unser Blogpost > Resilienz gegen Cyberangriffe: Backup-Verfahren als Teil einer übergeordneten Datenschutzstrategie
Unser Beitrag > ORION SPHERE von BDT Media Automation: All-in-One Lösung mit S3-Gateway zur Speicherung auf Tape
Unser Beitrag > Kryptoagilität betrifft die gesamte technische Kette: Quantensicherheit als Priorität
Unser Beitrag > TrendAI™ Integration von KI-Sicherheit mit NVIDIA Nemotron™ für souveräne und private Clouds