
Im Mittelpunkt der Neuerungen steht die Sicherheit vor KI-gesteuerten Bedrohungen; hybriden Cloud-Betrieb um Echtzeitanalysen und Zero-Trust-Sicherheit erweitern…
Hintergrund
Im Rahmen der (US) KUBECON + CLOUDNATIVECON NA (vom 9. bis 12. Nov. 2026) hat Red Hat zentrale Neuerungen im Rahmen seines Portfolios angekündigt. Die wichtigsten Updates betreffen folgende Bereiche:
1. Künstliche Intelligenz und die künftige Quanten-Ära verändern die Cybersicherheit. Red Hat Enterprise Linux 10.3 und 9.9 Ankündigung
- Um Hybrid-Cloud-Umgebungen besser vor KI-Bedrohungen zu schützen, ist geplant, mit den neuesten Versionen von Red Hat Enterprise Linux 10.3 und 9.9 die Sicherheitsvorkehrungen für geschäftskritische Produktionsumgebungen gezielt zu stärken. Red Hat Enterprise Linux bettet dazu Zero-Trust-Prinzipien direkt in die Betriebsplattform ein (Red Hat Enterprise Linux 10.3 und 9.9 sollen laut dem Unternehmen in den kommenden Wochen verfügbar sein).
2. Komplexe Betriebsabläufe vereinfachen. Allgemeine Verfügbarkeit von Red Hat OpenShift 5 angekündigt
- Die auf Kubernetes basierende Hybrid-Cloud-Anwendungsplattform bietet integrierte Funktionen zur Betriebsanalyse, Zero-Trust-Sicherheit sowie einen längeren, planbaren Lebenszyklus. Version 5 zielt laut Entwickler darauf ab, komplexe Betriebsabläufe in Rechenzentren, Cloud-Umgebungen und isolierten Deployments zu vereinfachen, wobei IT-Teams ihre KI-Workloads, virtuelle Maschinen (VMs) und containerisierte Workloads dazu parallel betreiben können. Der Wechsel von Red Hat OpenShift 4 erfolgt laut Anbieter über ein einfaches In-Place-Update.
Ankündigungsdetails
Neuerungen mit RHEL 10.3 / 9.9 (Quelle, Anbieter):
„Versiegelte Images: Für den Image-Modus gibt es in Red Hat Enterprise Linux 10.3 nun versiegelte Images. Sie ermöglichen, das Betriebssystem mit unternehmensseitig verwalteten Schlüsseln zu signieren und zu verifizieren. Dadurch lässt sich während der Ausführung eines Programms das Einschleusen unautorisierter Komponenten verhindern.
Native Unterstützung für Post-Quanten-Kryptografie: Um auf künftige Cyberbedrohungen wie „Harvest Now, Decrypt Later“-Angriffe vorbereitet zu sein, bietet die Version 10.3 native Unterstützung für Post-Quanten-Kryptografie. Diese ist in die Go-Toolchain integriert.
MCP-Server für kontrollierte, kontextbezogene Systemfehlerbehebung: Der MCP (Model Context Protocol)-Server für Red Hat Enterprise Linux arbeitet mit KI-Agenten zusammen. So können Teams zur Ursachenerforschung und Fehlerbehebung auf Echtzeit- und historische Leistungsdaten zurückgreifen.
Selbstverwaltete, lokal gehostete Inferenzoption: In der Entwicklervorschau steht eine Inferenzoption für den Befehlszeilenassistenten von Red Hat Enterprise Linux zur Verfügung. Sie eignet sich für Air-Gap-basierte Anwendungsfälle ohne Internetverbindung. Das Modell verbleibt lokal, um die digitale Souveränität zu wahren.“
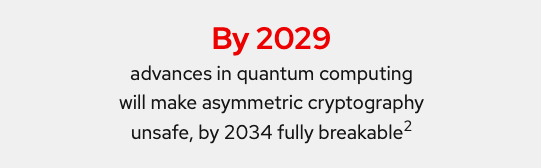
Bildquelle: Red Hat (2 Gartner) “Begin Transitioning to Post-Quantum Cryptography Now” Horvath, Mark, 30 Sept. 2024.
Red Hat OpenShift 5 Update (Quelle, Anbieter):
Red Hat OpenShift 5 bietet interaktive, agentische Fehlerbehebung, Post-Quanten-Sicherheit für die Control Plane und eine höhere Planbarkeit des Lebenszyklus. Damit soll der betriebliche Aufwand ohne komplexe Migrationen sinken.
Im Zeitalter von Agentic AI verändert sich insbesondere bei grundlegenden Plattformen wie Red Hat OpenShift die Art und Weise, wie Unternehmen mit Software arbeiten. Für diese neuen Anforderungen stellt Red Hat OpenShift 5 eine neue KI-basierte Lösung bereit, die Anwender bei der Überwachung, Verwaltung und Skalierung ihrer Umgebungen unterstützen soll.
Die neue Version führt die Unterstützung von Model-Context-Protocol (MCP)-Servern, KI-Schnittstellen und automatisierte, KI-gestützte Reasoning-Tools ein, um Operation-Teams mit begrenzten Ressourcen zu unterstützen.
RH OpenShift 5 entwickelt Red Hat OpenShift Lightspeed von einem dialogbasierten Assistenten zu einem Agenten weiter. Damit wird die Plattform interaktiver und ermöglicht autonome Fehlerbehebungen sowie aktualisierte Risikobewertungen. Dazu gehören auch Pre-Flight-Readiness-Checks für optional verfügbare Operators, die direkt in die Managementkonsole integriert sind.
Ferner wird laut Entwickler eine gehärtete Multi-Tenancy-Funktion für souveräne Deployments sowie Unterstützung im Bereich Post-Quanten-Kryptografie eingeführt, um auch langfristige Investitionen in die IT-Infrastruktur abzusichern.
Warum Red Hat OpenShift 5?
„Umfangreiche Log-Streams und manuelle Cluster-Operationen kosten Zeit, die für innovative Entwicklungsarbeit fehlt. Gleichzeitig werden traditionelle Managementkonsolen zunehmend durch Headless- und agentische Workflows abgelöst.
Red Hat OpenShift 5 trägt laut Anbieter dieser Entwicklung Rechnung, indem es „Red Hat OpenShift Lightspeed" Echtzeitanalysen direkt in die Plattformoperationen integriert.
Mittels Unterstützung natürlicher sprachlicher Interaktion und KI-gestützter Reasoning Loops verwandelt Red Hat OpenShift 5 laut Entwickler die reaktive Cluster-Wartung in proaktive Prozesse. Dadurch können der Verwaltungsaufwand begrenzt, Ausfallrisiken reduziert und IT-Teams mehr operative Kontrolle über ihre Hybrid-Cloud-Infrastruktur erhalten.
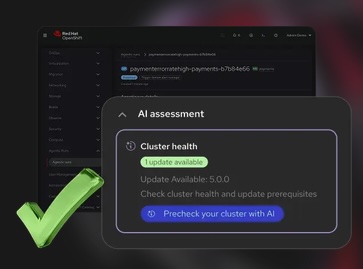
Bildquelle: Red Hat
Neuerungen im Detail
„Schnellere Root-Cause-Analysen: Anomalien schnell identifizieren und isolieren, Log-Streams analysieren und überwachte Maßnahmen zur Fehlerbehebung über komplexe Cluster-Topologien hinweg vollständig innerhalb der Konsole ausführen.
Souveränität und Zero-Trust-Guardrails: Eine gehärtete Multi-Tenant-Isolierung, ein automatisiertes Zertifikatsmanagement und Post-Quanten-Kryptografie für die Control Plane schützen Air-Gapped-, Edge- und regulierte Umgebungen.
Weniger Unsicherheit bei Upgrades: Automatisierte Pre-Flight-Checks analysieren die API-Kompatibilität und bewerten die Update-Risiken optionaler Operatoren vor der Ausführung.
Guardrails für Souveränität und Zero-Trust-Multi-Tenancy: Die Plattform bietet Post-Quanten-Kryptografie zum Schutz der Control-Plane-Kommunikation, um kritische Daten vor zukünftigen Bedrohungen durch Quantenentschlüsselung zu schützen. Gleichzeitig werden sensible Umgebungen durch eine erweiterte Netzwerkisolierung gehärtet, das Zertifikatsmanagement ausgeweitet und native Unterstützung für isolierte Deployments bereitgestellt, um auch hohe regulatorische Anforderungen zu erfüllen.
Workload-Konvergenz über den gesamten Stack: Die neue Version verbessert die einheitliche Steuerung von Red Hat OpenShift Virtualization, containerisierten Build-Pipelines über GitOps sowie automatisiertem GPU-Compute-Slicing, um die Hardware-Auslastung bei KI-Inferenz und traditionellen Enterprise-Workloads zu maximieren.
Unterstützung bei Plattform-Updates und Lifecycle Management: Intelligente Risikobewertungen im Rahmen von Vorabprüfungen sowie Pre-Flight-Kompatibilitätsanalysen für APIs und optionale Operatoren unterstützen Administratoren bei der Planung und Durchführung von Wartungsfenstern ohne Ausfallzeiten."
Kommentarauszug Alvaro Celis, Senior Vice President, Chief Commercial, Partner and Ecosystem Officer bei NetApp: „Im Zeitalter der KI sind Unternehmen auf eine Plattform angewiesen, mit der sie die zunehmende Komplexität ihrer Daten sicher beherrschen und gleichzeitig flexibel entscheiden können, wo Anwendungen und KI-Workloads den größten Mehrwert erzielen…“.
(Stand, 17.Nov. 2026).
Querverweis:
Unser Beitrag > Quantengestützte Cyberangriffe durch quantensichere Algorithmen gezielt abwehren
Unser Beitrag > OpenShift Storage: Simplyblock Container Storage Interface (CSI)-Treiber und -Operator erhält Red Hat-Zertifizierung
Unser Beitrag > Re-Engineering von Geschäftsprozessen als Grundlage für den erfolgreichen KI-Einsatz